En aquest encàrrec s’augmenta la seguretat de l’accés a l’administració de WordPress amb dos plugins: un que amaga l’adreça d’inici de sessió i un altre que limita els intents fallits.
Pas 1: Instal·lar el plugin WPS Hide Login
Al tauler de WordPress, ves a Plugins → Afegir-ne un de nou. Cerca WPS Hide Login, prem Instal·la ara i, quan acabi, Activa.
Pas 2: Canviar l’adreça d’accés
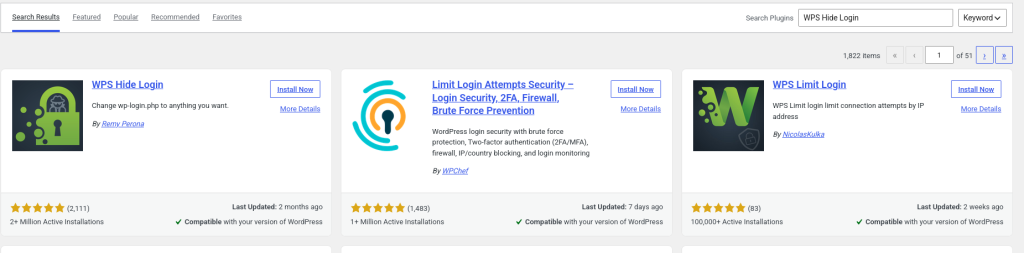
Ves a Ajustos → General i baixa fins al final de la pàgina, on apareix l’opció del plugin. Escriu una adreça nova que només conegui tu (per exemple el-meu-acces-privat) en comptes de wp-login.php i prem Desa els canvis.
Apunta la nova adreça en un lloc segur: a partir d’ara serà l’única manera d’entrar a l’administració.
Pas 3: Instal·lar Limit Login Attempts Reloaded
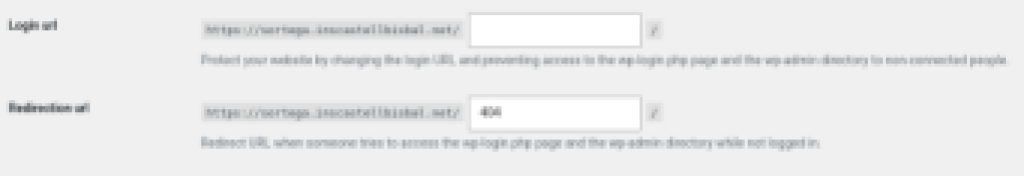
Torna a Plugins → Afegir-ne un de nou, cerca Limit Login Attempts Reloaded, instal·la’l i activa’l.
Pas 4: Limitar els intents d’inici de sessió
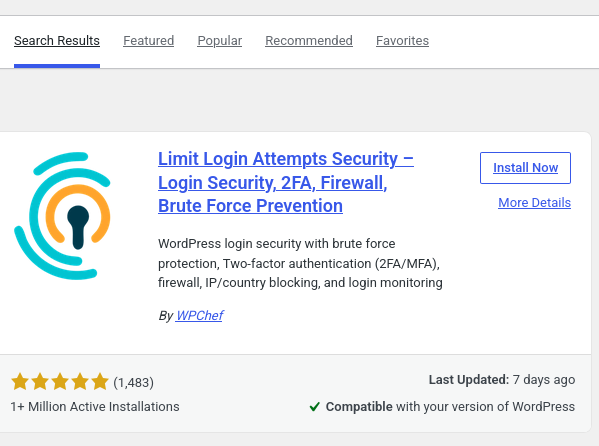
Obre la configuració del plugin i fixa el nombre d’intents fallits permesos entre 3 i 5. Quan se superi, la IP queda bloquejada durant uns minuts, cosa que frena els atacs de força bruta.
Pas 5: Comprovar que funciona
Tanca la sessió i comprova que l’adreça antiga (wp-login.php) ja no deixa entrar, i que la nova sí. Després prova d’iniciar sessió amb una contrasenya errònia diverses vegades per veure que apareix el bloqueig.